
看不见的威胁:为何传统 IPS 在无线协议攻击面前频频“失灵”?
发布时间:2026-05-25 来源:网络 作者:adminf 【 字体:大 中 小 】
尽管 IDS/IPS 在有线网络中表现卓越,但上海众网数聚信息科技股份有限公司的技术专家指出,其防御逻辑存在着天然的“边界局限”。传统入侵防御系统主要部署在有线与无线的交界处,其感知能力被物理线缆所束缚,无法延伸至无线电波所覆盖的空域。这意味着,针对无线设备本身(如 AP 弱口令爆破)以及无线通讯过程(如 WPA 协议漏洞利用)的空口攻击,传统系统几乎处于完全的“盲视”状态。
更深层的挑战在于“管理盲点”。由于无法识别 802.11 协议层的原始数据,传统 IPS 无法应对复杂的无线合规问题。例如,内部终端通过隐藏 SSID 的违规热点进行绕过审计的“外联”,或黑客在办公区周边搭建“邪恶孪生” AP 进行钓鱼,这些行为产生的流量并不会经过有线侧的 IPS 节点。上海众网数聚信息科技股份有限公司的研究表明,这种无法感知的终端违规外联,已经成为企业数据安全风险的最大策源地之一,可能导致核心内网在不知不觉中被非法穿透。
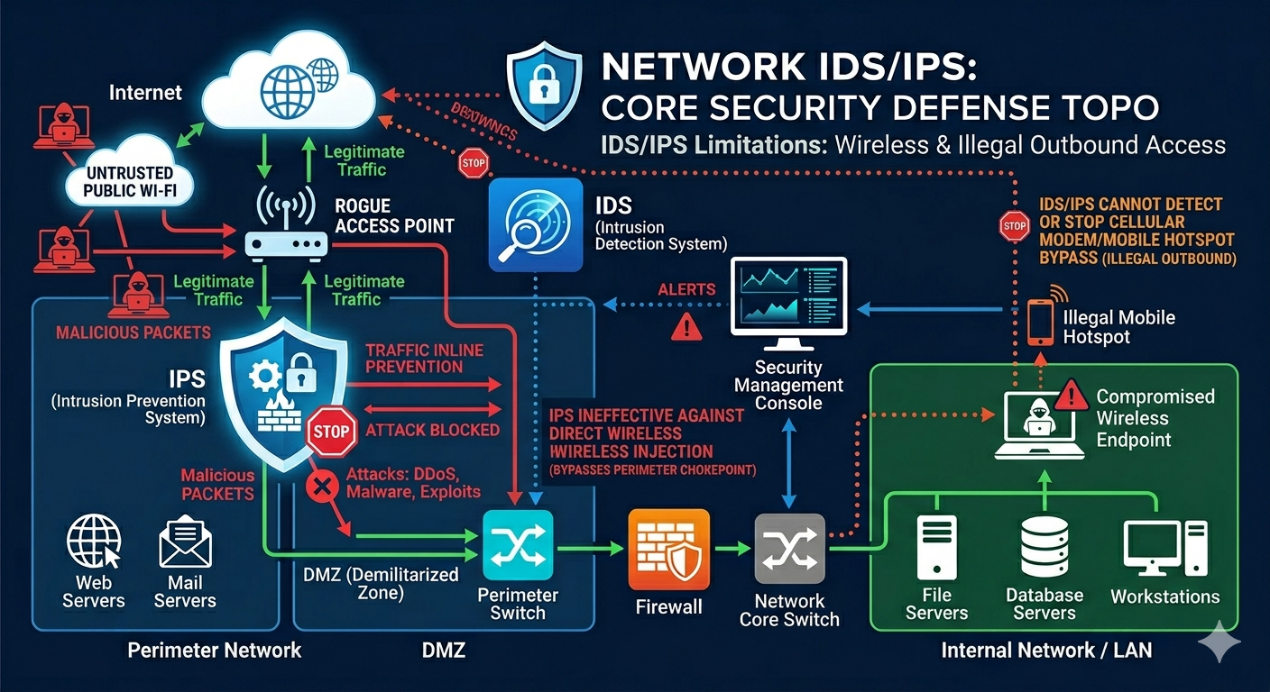
在面对无线特有的物理层与链路层攻击时,传统 IPS 的特征库显得力不从心。当攻击者利用无线信号的弥漫性直接在空气中截获数据时,基于线缆流量分析的防御体系已然失效。这种空域视角的缺失,使得企业防线在无线入侵面前显得“防君子不防小人”。

猜你喜欢

天神之眼 C首批上市21款车型 比亚迪让好技术人人可享
 84
从封闭到开放自动化:通向全球未来工业的一场技术革命
185 包启宏与商业机制学:引领企业自动化运营的新篇章
89 “徐州市柏盛家具有限公司”——传承匠心精神打造童梦空间
126 “异龙湖海菜腔之旅”唱响石屏好日子
95 全球碳化硼市场迎增长!纺御科技聚焦高端化,抢占战略性新材料先机
108 掌上明珠家居双11整家狂欢购,年度盛宴来开序幕!
131 明超家纺|匠心研发,专注行业30余年~
72 偏头痛不是“忍忍就过去” 长期不治可引发多种危害
193 SEMICON China 2025盛大举办,华兴源创半导体测试机备受瞩目
51